A disciplina de redes de computadores representa um dos divisores de águas mais decisivos nas provas contemporâneas de tecnologia da informação e informática pública. Seja em certames de carreiras policiais como Polícia Federal e Polícia Rodoviária Federal, seja em auditorias fiscais da Receita Federal ou em tribunais e agências reguladoras, as bancas examinadoras abandonaram questionamentos superficiais de usuário para cobrar a arquitetura de camadas, o fluxo de cabeçalhos de transporte, algoritmos de roteamento e a segregação de tráfego em infraestruturas corporativas de alta disponibilidade.
Este dossiê aprofundado consolida a doutrina canônica de Andrew Tanenbaum e James Kurose com as normas internacionais da IETF e da ISO. Você compreenderá as distinções essenciais entre o modelo conceitual OSI e a pilha prática TCP/IP, os mecanismos de controle de congestionamento, a estrutura do handshake de três vias, as portas de aplicação mais cobradas, o cálculo de sub-redes em IPv4, as inovações do IPv6 e o isolamento de domínios em dispositivos de camada física, enlace e rede.
Fundamentos e Topologias Físicas e Lógicas em Redes de Computadores
No estudo formal da arquitetura de conectividade, a estruturação de redes de computadores inicia-se pela clara separação entre a disposição física dos cabos e equipamentos e o caminho lógico percorrido pelos sinais elétricos ou ópticos. A topologia física ilustra o layout geométrico da instalação predial, enquanto a topologia lógica define o método de acesso ao meio e a dinâmica de circulação dos dados entre os nós.
As redes locais modernas adotam de maneira quase universal a topologia física em estrela, na qual cada terminal liga-se individualmente a um dispositivo concentrador. Contudo, as bancas costumam confrontar as características funcionais das diferentes arquiteturas clássicas:
- Topologia em Estrela (Star): Todos os nós convergem para um ponto central, tipicamente um switch Ethernet ou concentrador. Apresenta facilidade de manutenção e isolamento de falhas, pois o rompimento do cabo de uma estação afeta exclusivamente aquele terminal. Por outro lado, caso o concentrador central sofra uma pane de energia ou hardware, a totalidade da rede é paralisada.
- Topologia em Barramento (Bus): Estrutura histórica onde todos os nós compartilham um único cabo contínuo (backbone coaxial) finalizado por resistores terminadores. Se houver uma interrupção em qualquer ponto da via principal, ocorrem reflexões de sinal que causam o colapso integral da comunicação. Opera com meio puramente compartilhado e detecção de colisões.
- Topologia em Anel (Ring): Cada estação atua como um repetidor ativo conectando-se exatamente a dois nós vizinhos em circuito unidirecional fechado. A transmissão ocorre por passagem de permissão de acesso (token passing, como no padrão IEEE 802.5 e FDDI). A queda de um terminal desprovido de bypass interrompe a circulação do anel, razão pela qual variantes metropolitanas utilizam anéis duplos contra-rotativos para prover tolerância a falhas.
- Topologia em Malha (Mesh): Caracteriza-se pela existência de múltiplos caminhos dedicados ponto a ponto entre os participantes. Em uma malha completa (Full Mesh), cada dispositivo possui um canal físico direto para todos os outros nós do sistema. É o padrão de máxima resiliência adotado em backbones de telecomunicações e ambientes militares críticos.
Para conectar N nós em uma topologia de malha completa, o número de enlaces físicos necessários é dado pela expressão matemática N(N – 1) / 2, exigindo que cada nó possua (N – 1) interfaces dedicadas. Em um centro de dados público interligando 8 roteadores de distribuição em malha plena, serão necessários exatamente (8 × 7) / 2 = 28 enlaces exclusivos.
Quanto ao alcance geográfico e escala de cobertura, a literatura técnica estabelece limites bem definidos que norteiam o dimensionamento das redes corporativas e governamentais:
- PAN (Personal Area Network): Abrangência pessoal de curto alcance, tipicamente de 1 a 10 metros, integrando periféricos, dispositivos móveis e vestíveis por meio de protocolos sem fio como Bluetooth (IEEE 802.15.1), Zigbee e NFC.
- LAN (Local Area Network): Rede local restrita a uma sala, andar, edifício comercial ou residência. Opera com altas taxas de transferência (1 Gbps a 100 Gbps) e índices ínfimos de latência e perda de pacotes, predominantemente sob o padrão Ethernet cabeado (IEEE 802.3).
- WLAN (Wireless Local Area Network): Variante sem fio da rede local, baseada nas normas da família IEEE 802.11 (Wi-Fi), cobrindo ambientes internos e escritórios por meio de pontos de acesso operando nas faixas de 2.4 GHz, 5 GHz e 6 GHz.
- CAN (Campus Area Network): Interconexão de múltiplas LANs geograficamente adjacentes pertencentes a uma mesma entidade administrativa, como universidades, bases militares ou complexos de ministérios em Brasília.
- MAN (Metropolitan Area Network): Rede com abrangência metropolitana que cobre uma cidade ou polo industrial, frequentemente estruturada sobre anéis ópticos com tecnologia Metro Ethernet ou DWDM operados por consórcios de telecomunicações.
- WAN (Wide Area Network): Rede geograficamente dispersa que conecta cidades, estados, nações ou continentes inteiros através de linhas de longa distância, cabos submarinos e satélites. A própria Internet configura a maior WAN pública existente no planeta.
- SAN (Storage Area Network): Rede privativa e dedicada de alto desempenho voltada unicamente a interligar servidores corporativos a sistemas de armazenamento maciço de dados (storage arrays), utilizando Fibre Channel (FC) ou iSCSI.
O Modelo de Referência OSI da ISO: As Sete Camadas Detalhadas
Publicado na década de 1980 pela International Organization for Standardization (norma ISO/IEC 7498-1), o Modelo de Referência para Interconexão de Sistemas Abertos (OSI) estabeleceu a primeira grande padronização teórica para comunicação em redes de computadores. Embora não tenha vingado como implementação comercial direta na Internet, o modelo permanece como a matriz didática e normativa obrigatória para tipificar equipamentos, protocolos e falhas operacionais.
A arquitetura divide o processo de comunicação em sete camadas independentes dispostas em pilha hierárquica, nas quais cada nível oferece serviços específicos à camada superior e solicita serviços à inferior:
1. Camada Física (Physical Layer)
Responsável pela transmissão de bits brutos não estruturados através de um canal físico de comunicação. Define as propriedades elétricas, mecânicas, ópticas e funcionais: níveis de tensão, duração dos pulsos, conectores físicos (como RJ-45 e conectores de fibra SC/LC), pinagem de cabos de par trançado e modulação de frequência de rádio. Dispositivos característicos: cabos, repetidores e hubs.
2. Camada de Enlace de Dados (Data Link Layer)
Transforma o meio de transmissão físico propenso a ruídos em um canal confiável entre dois nós vizinhos diretamente conectados. Cuida do endereçamento físico por meio do endereço MAC (Media Access Control) de 48 bits gravado na placa de rede, do controle de fluxo nó a nó e da detecção de falhas através de somas de verificação no campo FCS (Frame Check Sequence) com o algoritmo CRC. O comitê IEEE subdivide esta camada em LLC (Logical Link Control – 802.2) e MAC (802.3/802.11). Dispositivos característicos: switches de camada 2 e placas de rede.
3. Camada de Rede (Network Layer)
Gerencia a comunicação lógica de ponta a ponta entre sistemas finais localizados em redes distintas (host-to-host). Suas atribuições mestras são o endereçamento lógico global (endereços IPv4 e IPv6) e o roteamento, que consiste na seleção do melhor percurso para conduzir os pacotes desde a fonte até o destino por meio de tabelas de encaminhamento e métricas de algoritmos (como OSPF e BGP). Dispositivos característicos: roteadores e switches de camada 3.
4. Camada de Transporte (Transport Layer)
Garante a comunicação processo a processo (fim a fim) entre os programas em execução nos computadores de origem e destino, utilizando portas lógicas de software de 16 bits. É encarregada da segmentação dos blocos de dados recebidos da aplicação, controle de fluxo por janela deslizante, reordenação de segmentos e controle de erros com confirmação de entrega no caso de conexões orientadas. Protocolos centrais: TCP e UDP.
5. Camada de Sessão (Session Layer)
Estabelece, administra e encerra diálogos entre entidades de aplicação. Controla quem fala em determinado instante (modo simplex, half-duplex ou full-duplex) e insere pontos de verificação periódicos (checkpoints) no tráfego contínuo. Se uma transferência maciça sofrer uma queda de linha, a transmissão pode ser retomada a partir do último checkpoint confirmado, sem reinício do arquivo inteiro.
6. Camada de Apresentação (Presentation Layer)
Trata da sintaxe e da representação semântica das informações transmitidas, assegurando que sistemas com arquiteturas heterogêneas interpretem os dados corretamente. Desempenha três funções cruciais constantemente exploradas em provas: conversão de formatos de dados e codificação de caracteres (como ASCII, EBCDIC, UTF-8), compressão de arquivos para economia de banda e criptografia/decriptografia para resguardo do sigilo de tráfego.
7. Camada de Aplicação (Application Layer)
Constitui a interface direta entre os softwares finais utilizados pelo usuário (navegadores de internet, clientes de correio eletrônico, ferramentas de transferência de arquivos) e os serviços de comunicação de rede subjacentes. Não se confunde com o aplicativo final em si, mas abrange os protocolos que padronizam as mensagens e comandos trocados por esses programas (como HTTP, HTTPS, DNS, SSH, FTP e SMTP).
Para memorizar a nomenclatura formal das Unidades de Dados de Protocolo (PDU) que trafegam em cada degrau da pilha, observe a correspondência técnica consolidada na literatura:
| Camada do Modelo OSI | PDU Correspondente | Elemento de Identificação / Cabeçalho | Equipamento Atuante |
|---|---|---|---|
| 7. Aplicação / 6. Apresentação / 5. Sessão | Dados / Mensagem | Cabeçalhos e Comandos da Aplicação | Gateways, Proxies, WAF |
| 4. Transporte | Segmento (TCP) / Datagrama (UDP) | Portas Lógicas de Origem e Destino (16 bits) | Firewall de Estado (Stateful) |
| 3. Rede | Pacote ou Datagrama IP | Endereço IP de Origem e Destino | Roteadores e Switches L3 |
| 2. Enlace de Dados | Quadro ou Trama (Frame) | Endereço MAC Origem/Destino e Trailer CRC | Switches L2, Pontes, Placas de Rede |
| 1. Física | Bits | Sinais Elétricos, Ópticos ou Eletromagnéticos | Hubs, Repetidores, Modems |
Ao preparar sua rotina de estudos, o candidato deve aplicar técnicas de flashcards para memorização de protocolos e portas, sedimentando os mnemônicos clássicos da ordem das camadas de modo a evitar trocas involuntárias no dia do certame.
A Pilha de Protocolos TCP/IP e a Correspondência com o Modelo OSI
Diferentemente do modelo teórico OSI, concebido em gabinetes de padronização internacional, a pilha de protocolos TCP/IP nasceu de um projeto prático financiado pela agência de pesquisa avançada do Departamento de Defesa norte-americano (DARPA), voltado para a interconexão operacional da ARPANET. Por essa razão histórica, a arquitetura TCP/IP privilegia a flexibilidade, a simplicidade de implementação e a sobrevivência de comunicação entre redes heterogêneas autônomas.
Na literatura e nos editais de certames públicos, a correspondência entre a arquitetura TCP/IP e o modelo OSI é abordada sob duas óticas consagradas:
- Modelo Canônico do DoD / RFC 1122 (4 Camadas): Estruturado originalmente em Aplicação, Transporte (Host-to-Host), Internet (Inter-rede) e Acesso à Rede (Network Interface). Nessa abordagem, a camada de aplicação aglutina e assume internamente as funções que o modelo OSI distribuiu entre aplicação, apresentação e sessão. Por sua vez, a camada de acesso à rede engloba indistintamente os aspectos de enlace de dados e infraestrutura física.
- Modelo Híbrido Moderno (5 Camadas – Tanenbaum / Kurose): Adotado majoritariamente pela doutrina acadêmica contemporânea e pelas bancas técnicas para aproximar a realidade da engenharia de redes ao rigor pedagógico. Mantém cinco camadas: Aplicação, Transporte, Rede (Internet), Enlace de Dados e Física.
A grande vantagem conceitual que consagrou o TCP/IP como o padrão universal da Internet reside no chamado Princípio da Ampulheta (Hourglass Model). No centro estreito da ampulheta encontra-se um único protocolo comum a todos os participantes: o Protocolo IP na camada de rede. Abaixo dele, a arquitetura aceita qualquer tecnologia de enlace ou meio físico (cabo coaxial, fibra óptica, satélite, Wi-Fi, Ethernet). Acima dele, a arquitetura viabiliza qualquer protocolo de transporte e infinita variedade de aplicações.
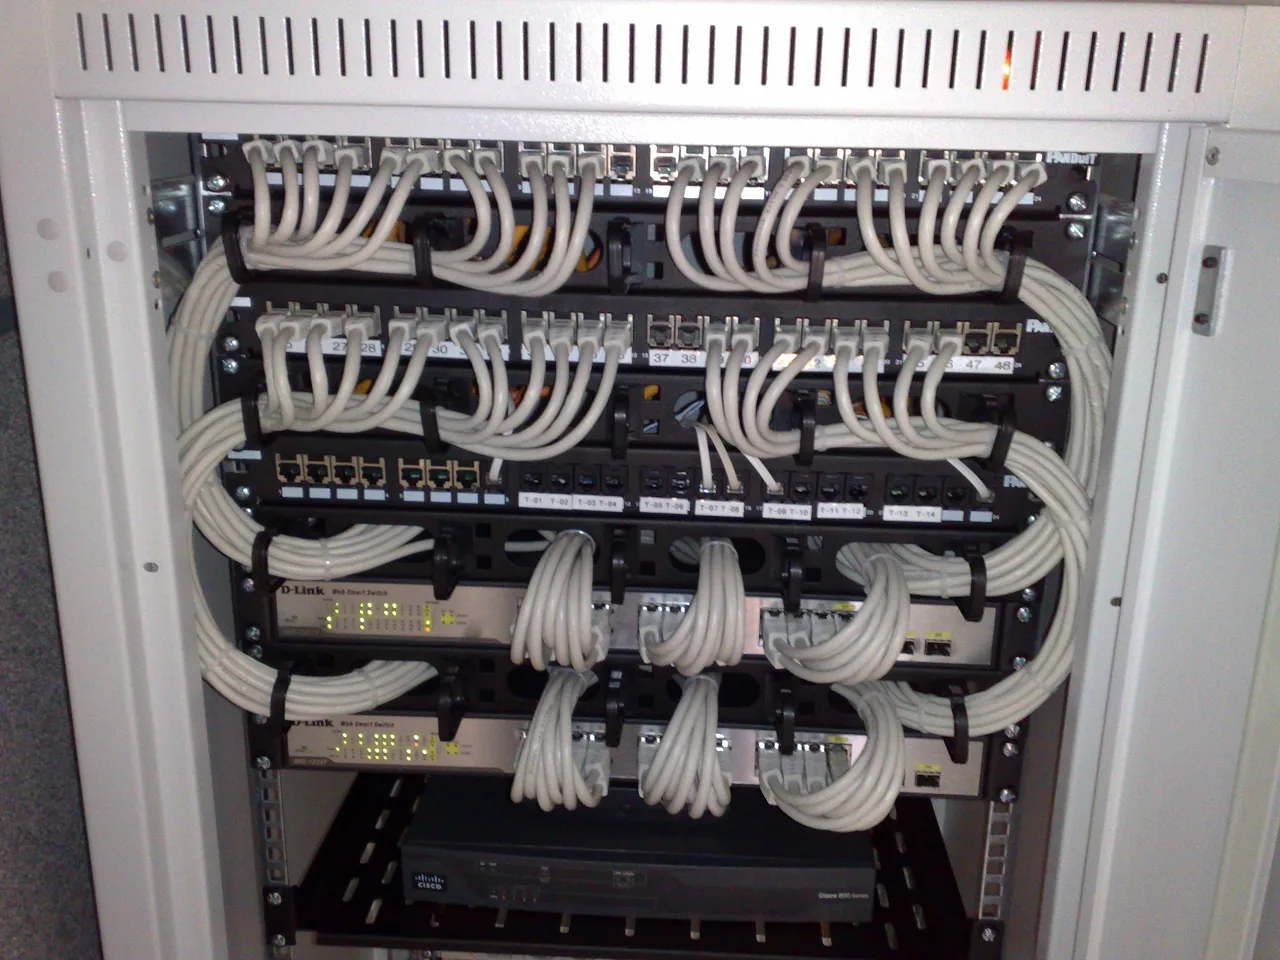
Camada de Transporte: O Duelo Estrutural entre TCP e UDP
Na camada de transporte de redes de computadores, a disputa conceitual entre os dois protocolos basilares da Internet — TCP e UDP — fornece substrato para inúmeras questões elaboradas por bancas como Cebraspe, FGV e Cesgranrio. O ponto de partida reside na premissa de que a camada de rede (IP) fornece apenas um serviço de entrega por melhor esforço (best-effort), não garantindo que pacotes cheguem ao destino nem prevenindo sua duplicação ou corrupção de rota.
O Protocolo TCP (Transmission Control Protocol – RFC 793)
O TCP é um protocolo orientado a conexão e plenamente confiável. Isso significa que, antes de qualquer dado útil trafegar entre as aplicações, deve ser estabelecido um canal virtual prévio entre o remetente e o destinatário através do consagrado aperto de mão de três vias, conhecido como Three-Way Handshake:
- Passo 1 (SYN): O cliente envia um segmento de controle inicial com a flag de sincronização (SYN = 1) ativada e informa seu número de sequência inicial aleatório (Sequence Number = X). O cliente transita para o estado SYN-SENT.
- Passo 2 (SYN + ACK): O servidor receptor responde com as flags SYN = 1 e ACK = 1 ativadas. Ele confirma o número de sequência do cliente solicitando o próximo byte esperado (Acknowledgment Number = X + 1) e envia seu próprio número de sequência gerado aleatoriamente (Sequence Number = Y). O servidor entra no estado SYN-RECEIVED.
- Passo 3 (ACK): O cliente finaliza o estabelecimento enviando um segmento com a flag ACK = 1, acusando o recebimento do número de sequência do servidor (Acknowledgment Number = Y + 1) e confirmando Seq = X + 1. A partir deste ponto, a conexão atinge o estado ESTABLISHED em ambos os terminais e o tráfego de dados pode fluir.
Enquanto o estabelecimento do TCP exige três etapas, o encerramento gracioso e ordenado de uma sessão full-duplex demanda tipicamente quatro vias (Four-Way Handshake). Uma ponta envia uma mensagem FIN solicitando o fechamento da transmissão em seu sentido; o parceiro devolve um ACK de confirmação. Em seguida, o parceiro envia seu próprio FIN no sentido inverso, que é igualmente respondido por um ACK pelo primeiro remetente.
Além da confiabilidade estrita por numeração e confirmação, o TCP executa duas rotinas avançadas de regulação de tráfego:
- Controle de Fluxo (Flow Control): Realizado ponto a ponto entre transmissor e receptor para impedir o transbordamento da memória temporária (buffer) do receptor. O mecanismo emprega a técnica de Janela Deslizante (Sliding Window), na qual o receptor informa no campo Window Size do cabeçalho TCP a quantidade exata de bytes que ainda tem capacidade de receber sem estourar sua fila.
- Controle de Congestionamento (Congestion Control): Voltado a proteger a rede intermediária contra saturação e perda massiva de pacotes em roteadores de trânsito. O TCP implementa algoritmos normatizados como Slow Start (crescimento exponencial da janela de envio), Congestion Avoidance (incremento linear aditivo – AIMD), Fast Retransmit e Fast Recovery.
O Protocolo UDP (User Datagram Protocol – RFC 768)
Em contraposição direta ao TCP, o UDP é um protocolo não orientado a conexão, não confiável e destituído de mecanismos de controle de fluxo ou de congestionamento. Não há negociação prévia, não há handshake e os datagramas são simplesmente despachados na rede com a esperança de entrega por melhor esforço.
Se um pacote UDP se perder pelo caminho, for entregue fora da sequência original ou chegar duplicado, o protocolo não oferece qualquer recurso nativo de retransmissão ou reordenação. Tais tarefas, se necessárias, devem ser assumidas pela própria lógica da aplicação no topo da pilha.
Em compensação, o UDP ostenta uma sobrecarga operacional mínima: seu cabeçalho possui tamanho fixo de apenas 8 bytes (contra 20 a 60 bytes do TCP), divididos em quatro campos estritos de 16 bits: Porta de Origem, Porta de Destino, Comprimento do Datagrama e Checksum. Essa leveza torna o UDP indispensável em aplicações sensíveis à latência e ao atraso de transmissão (jitter), como transmissões de áudio e vídeo ao vivo, chamadas VoIP, jogos online multiplayer e serviços de consulta rápida como DNS e DHCP.
| Parâmetro Comparativo | TCP (Transmission Control Protocol) | UDP (User Datagram Protocol) |
|---|---|---|
| Orientação a Conexão | Sim (obriga Three-Way Handshake prévio) | Não (envio imediato sem aviso) |
| Garantia de Entrega | Alta (retransmissão automática de perdas) | Baixa (entrega por melhor esforço) |
| Tamanho do Cabeçalho | Variável: Mínimo de 20 bytes (até 60 bytes) | Fixo: Exatamente 8 bytes |
| Ordenação dos Dados | Garante a ordem original via números de sequência | Sem ordenação (chegam na ordem da rota) |
| Mecanismos de Controle | Controle de fluxo e controle de congestionamento | Nenhum controle de vazão ou saturação |
| Transmissão em Grupo | Apenas Unicast ponto a ponto | Suporta Unicast, Multicast e Broadcast |
| Aplicações Típicas | Web (HTTP/HTTPS), Arquivos (FTP), Shell (SSH) | Streaming, VoIP, DNS, DHCP, SNMP |
Para candidatos que buscam cargos em delegacias e departamentos de inteligência, vale lembrar a relevância de compreender a estrutura das provas de informática das carreiras policiais, onde o confronto minucioso entre campos de cabeçalho TCP e UDP constitui item cativo de eliminação.
Camada de Aplicação: Protocolos Canônicos e Mapeamento de Portas
Os protocolos da camada de aplicação padronizam os serviços de rede utilizados por usuários e servidores. A identificação dos processos em execução nas máquinas hospedeiras ocorre por meio das portas de transporte gerenciadas pela IANA (Internet Assigned Numbers Authority), divididas no intervalo de 0 a 65535.
O domínio das portas bem conhecidas (0 a 1023) é exigência compulsória para qualquer prova técnica:
- HTTP (HyperText Transfer Protocol – Porta 80 TCP): Protocolo textual sem estado (stateless) para navegação e requisição de recursos na web. Por trafegar em texto claro, expõe credenciais e sessões a ataques de interceptação na rede local.
- HTTPS (HTTP Secure – Porta 443 TCP): Executa a navegação hipertexto sobre uma camada intermediária de segurança criptográfica provida pelo protocolo TLS (Transport Layer Security) ou seu antecessor legado SSL. Assegura confidencialidade através de algoritmos simétricos (como AES), integridade por código hash e autenticidade da entidade remota via certificados digitais padrão X.509.
- DNS (Domain Name System – Porta 53 UDP/TCP): Sistema hierárquico e distribuído responsável por traduzir nomes de domínio legíveis para humanos (como certou.com.br) em endereços IP correspondentes. A regra geral utiliza a porta 53 sob UDP para resoluções de nomes e consultas rotineiras de clientes, reservando a porta 53 sob TCP para transferência de zona (zone transfer) entre servidores primários e secundários ou quando mensagens de resposta estendidas excedem 512 bytes.
- DHCP (Dynamic Host Configuration Protocol – Portas 67 e 68 UDP): Atribui dinamicamente parâmetros de configuração de rede para clientes recém-conectados (endereço IP, máscara de sub-rede, gateway padrão e servidores DNS). A porta UDP 67 é utilizada pelo servidor DHCP, ao passo que a porta UDP 68 pertence aos clientes. O ciclo de locação ocorre pelo processo DORA: Discover (descoberta por broadcast), Offer (oferta de IP pelo servidor), Request (solicitação formal do cliente) e Acknowledge (confirmação definitiva).
- FTP (File Transfer Protocol – Portas 20 e 21 TCP): Protocolo especializado em transferência de arquivos que se destaca por utilizar duas conexões simultâneas e independentes: a porta 21 TCP funciona como canal de controle permanente para autenticação e envio de comandos, enquanto a porta 20 TCP é aberta exclusivamente para conduzir o fluxo dos arquivos ou listagens de diretórios.
- SSH (Secure Shell – Porta 22 TCP) vs. Telnet (Porta 23 TCP): Enquanto o histórico Telnet transmite todas as sessões em texto puro, permitindo a captura de senhas administrativas por sniffer de pacotes, o protocolo SSH estabelece um canal completamente criptografado de emulação de terminal remoto, permitindo ainda o túnel seguro de portas e transferências protegidas via SFTP.
- E-mail (SMTP, POP3 e IMAP): O ecossistema de correio eletrônico é estruturado pela divisão entre protocolos de envio e de recebimento:
- SMTP (Simple Mail Transfer Protocol): Utilizado unicamente para o envio e encaminhamento de mensagens entre clientes e servidores ou entre servidores intermediários. Historicamente operava na porta 25 TCP, contudo, no Brasil, a gerência do CGI.br determinou o fechamento da porta 25 para conexões residenciais visando combater o envio de spams, padronizando a porta 587 TCP com autenticação obrigatória (STARTTLS) para submissão de mensagens.
- POP3 (Post Office Protocol v3 – Portas 110 TCP e 995 TCP segura): Protocolo de recebimento que realiza o download das mensagens da caixa postal remota para a máquina local do usuário, apagando-as por padrão do servidor.
- IMAP (Internet Message Access Protocol – Portas 143 TCP e 993 TCP segura): Protocolo moderno de recebimento e sincronização contínua. As mensagens e pastas permanecem permanentemente armazenadas no servidor central, permitindo acesso coordenado por múltiplos dispositivos móveis e computadores.
- SNMP (Simple Network Management Protocol – Portas 161 e 162 UDP): Voltado para monitoramento e gestão remota de equipamentos corporativos (switches, roteadores, nobreaks). A porta UDP 161 recebe as consultas do gerente enviadas aos agentes, enquanto a porta UDP 162 destina-se ao recebimento de alertas assíncronos e notificações automáticas de falha disparadas pelos dispositivos (SNMP Traps).
Endereçamento e Roteamento: Do Esgotamento do IPv4 à Universalização do IPv6
O endereçamento na camada de rede viabiliza a localização unívoca de qualquer interface de comunicação em escala global. A evolução técnica de redes de computadores testemunhou a transição mandatória do padrão legado IPv4 para a arquitetura expandida do IPv6.
Estrutura e Dimensionamento do IPv4 (RFC 791)
O endereço IPv4 é constituído por 32 bits organizados em 4 blocos de 8 bits (octetos), expressos formalmente na notação decimal separada por pontos (exemplo: 192.168.0.1). Com essa extensão de 32 bits, o universo numérico teórico do IPv4 comporta 2³² endereços, perfazendo aproximadamente 4,29 bilhões de combinações possíveis.
Com o rápido esgotamento dos blocos endereçáveis na década de 1990, foram introduzidas soluções emergenciais fundamentais:
- Blocos de Endereços Privados (RFC 1918): Faixas numéricas reservadas exclusivamente para uso em redes locais corporativas e residenciais, que não podem ser roteadas diretamente pela Internet pública:
- Classe A:
10.0.0.0a10.255.255.255(prefixo 10.0.0.0/8). - Classe B:
172.16.0.0a172.31.255.255(prefixo 172.16.0.0/12). - Classe C:
192.168.0.0a192.168.255.255(prefixo 192.168.0.0/16).
- Classe A:
- NAT (Network Address Translation – RFC 3022): Mecanismo implementado em roteadores e firewalls de borda que traduz dezenas ou centenas de endereços IP privados internos para um único endereço IP público válido perante a rede mundial. Quando utiliza portas de transporte para diferenciar fluxos concorrentes de clientes internos, denomina-se PAT (Port Address Translation) ou NAT Sobrecarga.
- CIDR (Classless Inter-Domain Routing – RFC 1519): Eliminou o desperdício das classes rígidas originais (A, B e C) através de máscaras de comprimento variável com notação de barra (ex.:
/26). O cálculo dos nós válidos utilizáveis em uma sub-rede segue a fórmula matemática: Hosts válidos = 2^(32 – Prefixo) – 2. Subtraem-se dois endereços porque o primeiro endereço identifica a própria rede e o último configura o endereço reservado de difusão geral (broadcast).
A Revolução e Arquitetura do IPv6 (RFC 8200)
O protocolo IPv6 resolveu de maneira definitiva a escassez de endereçamento ao expandir a extensão dos identificadores para 128 bits. Essa magnitude numérica eleva o espaço disponível para 2¹²⁸ endereços (cerca de 3,4 × 10³⁸ combinações), volume suficiente para associar quatrilhões de endereços a cada partícula da superfície terrestre.
A representação do IPv6 é realizada em 8 hextetos de 16 bits grafados em dígitos hexadecimais e separados pelo caractere de dois-pontos (ex.: 2001:0db8:85a3:0000:0000:8a2e:0370:7334). O padrão normatiza duas regras de abreviação essenciais:
- Supressão de zeros à esquerda: Em qualquer bloco individual, os zeros posicionados à esquerda podem ser suprimidos sem alterar o valor semântico (o bloco
0042pode ser grafado como42, e o bloco0000torna-se simplesmente0). - Compressão por dois-pontos duplos (::): Uma sequência contínua de um ou mais hextetos formados exclusivamente por zeros pode ser substituída uma única vez por dois-pontos duplos (
::). Em hipótese alguma essa regra pode ser aplicada duas vezes no mesmo endereço, sob pena de gerar ambiguidade insuperável na reconstrução dos 128 bits.
No IPv6, não existe transmissão em broadcast. Todo o tráfego de difusão geral que sobrecarregava as redes locais legadas em IPv4 foi eliminado e substituído por grupos controlados de Multicast (comunicação de um para um conjunto seleto de nós) e Anycast (comunicação de um para o nó mais próximo entre múltiplos participantes que compartilham o mesmo endereço). O tipo Unicast continua designando a comunicação ponto a ponto entre duas interfaces específicas.
Outra inovação marcante é a autoconfiguração automática sem estado (SLAAC – Stateless Address Autoconfiguration), permitindo que uma máquina receba os prefixos de rede via anúncios do roteador local (mensagens Router Advertisement do protocolo ICMPv6) e componha seu endereço global de modo autônomo, prescindindo de infraestrutura prévia de servidores DHCP.
Dispositivos de Interconexão e Domínios de Colisão e Broadcast
A correta delimitação das áreas de contenção de tráfego representa um dos pontos mais cobrados nas provas que abordam equipamentos de conectividade em redes de computadores. Para sanar ambiguidades técnicas, é indispensável dominar dois conceitos fundamentais:
- Domínio de Colisão: Área física da rede onde duas estações que transmitam dados ao mesmo tempo provocam uma sobreposição destrutiva de sinais elétricos (colisão), obrigando ambas a suspender a transmissão e aguardar um intervalo aleatório de recuo (algoritmo backoff). Ocorre exclusivamente em transmissões operando no modo half-duplex.
- Domínio de Broadcast: Segmento lógico de rede no qual um pacote de difusão geral enviado por uma interface é recebido e processado por todos os outros hospedeiros conectados ao mesmo grupo.
A classificação dos equipamentos conforme a camada OSI em que operam dita a sua capacidade de isolar esses domínios:
- Hub (Concentrador L1): Atua na Camada Física como um repetidor elétrico multiportas. Não analisa cabeçalhos de enlace nem endereços IP. Qualquer bit recebido em uma porta é replicado cegamente para todas as outras interfaces (flooding). Consequentemente, todas as portas de um hub compartilham um único domínio de colisão e um único domínio de broadcast.
- Switch de Camada 2 (Comutador L2): Opera na Camada de Enlace inspecionando os cabeçalhos Ethernet para identificar o endereço MAC de origem e de destino das tramas. Ao aprender em sua tabela de comutação (memória CAM) qual placa física reside em cada porta, encaminha os dados diretamente ao destinatário. Por essa razão, cada porta de um switch constitui um domínio de colisão isolado e independente. No entanto, o switch padrão mantém todas as suas portas inseridas em um único domínio de broadcast.
- Roteador (Router L3) e Switch L3: Atuam na Camada de Rede avaliando o endereço IP para determinar o encaminhamento de pacotes entre sub-redes. Por padrão de projeto, os roteadores descartam transmissões em broadcast da camada de rede. Logo, o roteador isola tanto domínios de colisão quanto domínios de broadcast em cada uma de suas interfaces.
- VLAN (Virtual Local Area Network – IEEE 802.1Q): Mecanismo de segmentação lógica configurado no interior dos switches corporativos que permite dividir um único switch físico em múltiplos domínios de broadcast independentes, garantindo isolamento departamental e segurança entre setores públicos.
| Equipamento | Camada OSI Atuante | Separa Domínio de Colisão? | Separa Domínio de Broadcast? |
|---|---|---|---|
| Hub / Repetidor | Camada 1 (Física) | Não (1 único domínio compartilhado) | Não (1 único domínio global) |
| Switch L2 / Bridge | Camada 2 (Enlace) | Sim (1 domínio isolado por porta) | Não (1 único domínio global) |
| Switch com VLANs | Camada 2 (Enlace) | Sim (1 domínio por porta) | Sim (1 domínio por VLAN) |
| Roteador / Switch L3 | Camada 3 (Rede) | Sim (1 domínio por porta) | Sim (1 domínio por interface) |
Pratique Questões de Redes de Computadores no Certou
Gabaritar a prova de Redes de Computadores e Tecnologia da Informação exige resolução intensiva de questões sobre as camadas do Modelo OSI, pilha TCP/IP, protocolos de roteamento e IPv6 das bancas Cebraspe, FGV e FCC. Acesse gratuitamente a plataforma oficial do Certou.
Engenharia Reversa das Bancas: O Comportamento de Cebraspe, FGV e FCC
A preparação de alta performance em redes de computadores não pode se restringir à memorização estéril da doutrina técnica. O candidato precisa antecipar os vieses de cobrança e as sutilezas metodológicas praticadas pelas principais organizadoras de certames no Brasil:
- Cebraspe (Estilo Certo ou Errado): A banca de Brasília prima pelo rigor literal das normas IETF (RFCs) e manuais de Tanenbaum e Kurose. Costuma construir afirmativas truncadas invertendo o papel de campos de cabeçalho ou alterando sutilezas conceituais. Suas armadilhas mais comuns envolvem afirmar que o terceiro pacote do handshake TCP é um novo SYN em vez de ACK, sustentar que o IPv6 otimizou os broadcasts ou insinuar que o checksum do UDP garante a entrega sem perdas.
- FGV (Casos Situacionais e Resolução de Problemas): A organizadora paulista elabora enunciados narrativos contextualizados na rotina de analistas de órgãos públicos. As questões simulam falhas de rede — por exemplo, um usuário que pinga o endereço loopback e servidores da LAN, mas não obtém resposta de servidores externos na internet —, demandando o diagnóstico imediato de falta de gateway padrão ou pane no servidor de DNS. São habituais cálculos de sub-redes CIDR aplicados a divisões prediais de órgãos públicos.
- FCC e Cesgranrio (Múltipla Escolha e Confrontos Canônicos): Destacam-se por itens estruturados e diretos avaliando a correspondência das sete camadas do modelo OSI com as quatro camadas da pilha TCP/IP, a identificação exata de portas bem conhecidas (especialmente diferenciação entre portas 20 e 21 do FTP ou 110 e 143 do correio) e as propriedades intrínsecas de confiabilidade do TCP frente ao UDP.
Para consolidar esse ecossistema de dados técnicos, o estudante deve submeter periodicamente seus conhecimentos a mensurar o índice de retenção através de simulados para concursos com diagnóstico preciso, identificando com rapidez se as perdas de pontuação decorrem de confusão de portas ou de falha nos algoritmos de cálculo de sub-rede.
De forma complementar, ao conciliar a preparação de informática com blocos de Direito Administrativo e Constitucional, é recomendável estruturar um ciclo de estudos eficiente para TI e conhecimentos básicos, além de manter o hábito salutar de revisar os dispositivos legais com a leitura da lei seca para concursos, garantindo pontuação equilibrada e consistente em todas as frentes da prova.
Perguntas Frequentes Sobre Redes de Computadores (FAQ)
1. Qual a principal diferença entre o Modelo OSI e o Modelo TCP/IP cobrada em provas?
O Modelo OSI é um modelo de referência teórico e conceitual composto por 7 camadas estritas (Física, Enlace, Rede, Transporte, Sessão, Apresentação e Aplicação). Já o Modelo TCP/IP é a arquitetura prática e funcional da Internet, estruturado em 4 ou 5 camadas, onde as funções de sessão e apresentação são absorvidas diretamente pela camada de aplicação.
2. Em quais camadas do Modelo OSI operam switches, roteadores e repetidores?
Os repetidores e hubs operam na Camada 1 (Física), pois apenas regeneram sinais elétricos sem interpretar endereços. Os switches tradicionais operam na Camada 2 (Enlace de Dados), encaminhando quadros com base no endereço físico MAC. Já os roteadores atuam na Camada 3 (Rede), tomando decisões de encaminhamento de pacotes por meio de endereços lógicos IP.
3. Por que o protocolo TCP é confiável e orientado à conexão, enquanto o UDP não é?
O TCP (Transmission Control Protocol) estabelece uma conexão prévia por meio do aperto de mãos em três vias (three-way handshake), realizando controle de fluxo, retransmissão de pacotes perdidos e ordenação dos dados. O UDP (User Datagram Protocol) não estabelece conexão prévia nem garante entrega ou ordem, priorizando velocidade e baixa latência (ideal para transmissões em tempo real, DNS e VoIP).
4. Onde resolver questões comentadas de redes de computadores para concursos públicos?
Na plataforma inteligente Certou Concursos (a.certou.com.br), candidatos às carreiras de TI, fiscais e policiais têm acesso gratuito a milhares de questões de redes gabaritadas e comentadas, simulados adaptativos e cadernos de erros para potencializar a fixação.
Referências Oficiais e Fontes Consultadas
A elaboração deste manual técnico fundamenta-se em documentos oficiais, atos normativos e diretrizes institucionais:
- TANENBAUM, Andrew S.; WETHERALL, David J.. Redes de Computadores. 5ª edição. São Paulo: Pearson Prentice Hall.
- KUROSE, James F.; ROSS, Keith W.. Redes de Computadores e a Internet: Uma Abordagem Top-Down. 8ª edição. São Paulo: Pearson Education.
- INTERNET ENGINEERING TASK FORCE (IETF). RFC 791 (IPv4), RFC 793 (TCP), RFC 768 (UDP) e RFC 8200 (IPv6 Specification). Internet Standards Group.
- INSTITUTE OF ELECTRICAL AND ELECTRONICS ENGINEERS (IEEE). IEEE Standards Association: Padrões 802.3 (Ethernet) e 802.11 (Wireless Local Area Networks).